Что такое JWT и как он работает
Суть задачи
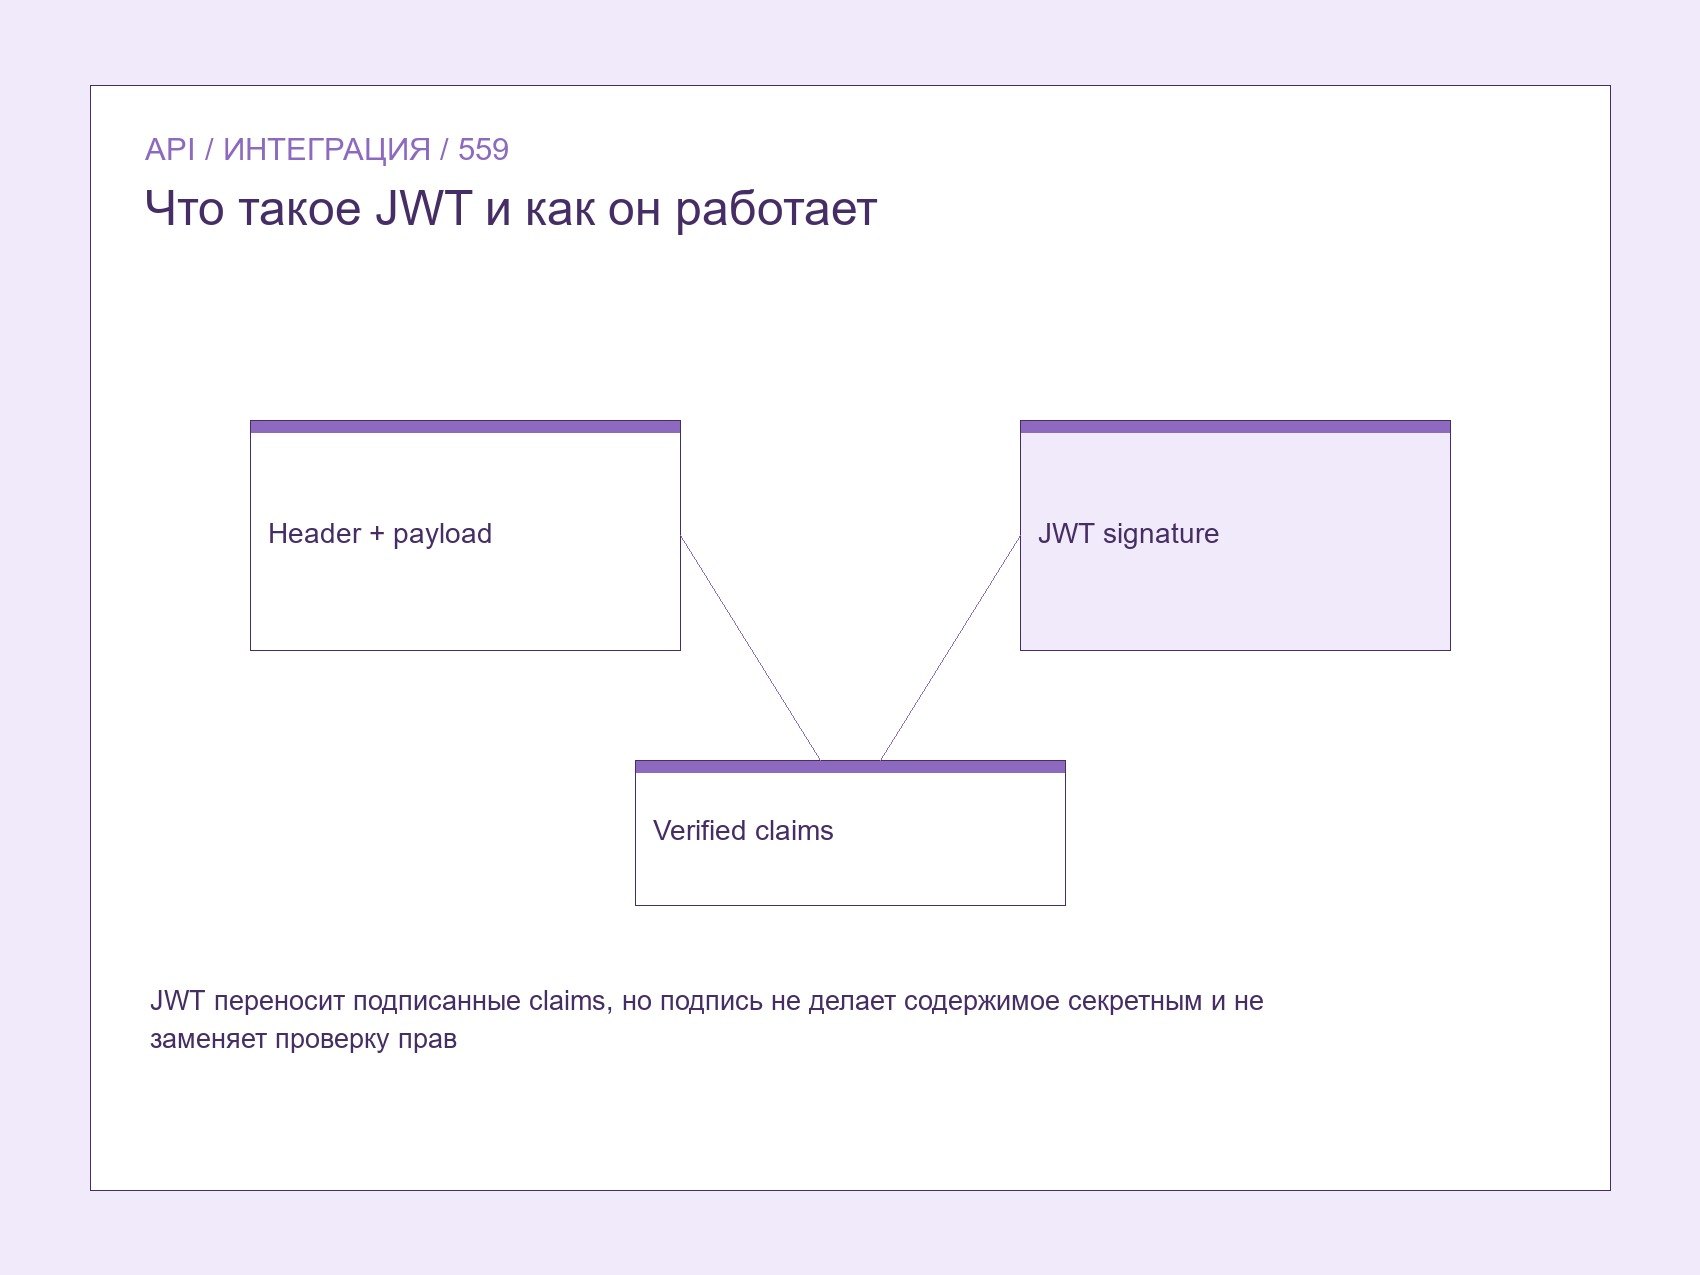
Для темы «Что такое JWT и как он работает» сначала уточните, какой компонент принимает данные, какой слой принимает решение и каким должен быть результат. Jwt переносит подписанные claims, но подпись не делает содержимое секретным и не заменяет проверку прав. Запишите основной сценарий, роли участников и ожидаемое поведение при ошибке. Для архитектурной задачи укажите направление зависимостей; для API — контракт клиента и сервера; для Git — границу изменений и историю, которую нужно сохранить.
Практический подход
Разберите header, payload и signature, проверьте алгоритм и ключ на сервере, задайте срок действия и аудиторию. Начните с самого маленького рабочего примера и добавляйте один слой за раз. Явно обозначьте входные данные, обязательные проверки и место, где выполняется побочное действие. Если проект уже использует фреймворк или соглашение команды, сначала изучите существующую структуру и версии пакетов. Не переносите логику в новый класс только ради названия паттерна: новая граница должна упростить проверку, замену или сопровождение.
Проверка результата
Проверьте подпись, issuer, audience, exp и запрет доверять роли только по непроверенному payload. Проверьте обычный сценарий и пограничное состояние: пустой ввод, недоступную зависимость, повторный запрос и отказ в доступе. Для HTTP-систем просмотрите код и тело ответа; для архитектуры — создайте объект с тестовой реализацией; для Git — изучите diff и staged-файлы. Зафиксируйте условия, при которых проверка прошла, чтобы её можно было повторить после изменения.
Частые ошибки
Не скрывайте зависимости глобальным контейнером, не смешивайте transport-логику с бизнес-правилами и не принимайте сетевой ответ за доверенные данные. В публичном API не полагайтесь на CORS вместо авторизации. В Git не добавляйте весь каталог без просмотра статуса. В любой из этих задач не меняйте несколько независимых уровней одновременно: локализовать причину сбоя будет сложнее.
Сначала закрепите контракт
Клиент и сервер должны одинаково понимать названия полей, типы, методы и ошибки. Зафиксируйте схему и примеры запроса, затем реализуйте обработку на сервере. Для внешних систем учитывайте таймауты, квоты, повторную доставку и изменение формата ответа.
Проверяйте полномочия на сервере
CORS ограничивает чтение ответа браузерным JavaScript, но не защищает endpoint от прямого запроса. Авторизацию и права проверяйте в приложении для каждой операции. Токены не передавайте в URL и не записывайте в журналы; входные данные валидируйте и ограничивайте по размеру.
Сделайте сбой частью контракта
Сеть и внешние сервисы иногда недоступны. Определите таймаут, формат ошибки, политику повторов и идемпотентный идентификатор операции. Для webhook сохраняйте событие перед подтверждением приёма, а долгую обработку выполняйте в очереди. Клиент должен отличать повторяемый отказ от окончательного.
Внедрение и сопровождение
Перед передачей решения сохраните рабочее состояние и запишите критерий готовности. Покажите основной сценарий на примере, затем проверьте отказ или неверные данные. Убедитесь, что лог содержит достаточно контекста для диагностики, но не раскрывает пароль, токен или персональные данные. Зафиксируйте публичные контракты, переменные окружения и процедуру отката. После выпуска наблюдайте за ошибками и повторными запросами. Если проблема обнаружилась, сравните журналы и последнюю версию изменений, восстановите прежнее поведение и добавьте проверку, которая не позволит ошибке незаметно вернуться.
Итог
Понятная архитектура и надёжный обмен данными начинаются с явного контракта и границ ответственности. Добавляйте только те абстракции и проверки, которые помогают решать конкретную задачу. Сохраняйте результат воспроизводимым: документируйте важные решения и проверяйте поведение на реальном сценарии.
Комментарии (0)
Пока нет опубликованных комментариев.
Оставить комментарий